
Lorsqu’une cyberattaque touche une entreprise, le premier réflexe est souvent de chercher la faille technique. Pourtant, de nombreuses attaques commencent bien avant : par un clic, une réponse à un email, une information communiquée ou une demande acceptée trop rapidement.
Les cybercriminels ne cherchent pas uniquement à contourner les systèmes de sécurité. Ils cherchent aussi à exploiter les comportements humains. C’est pourquoi la cybersécurité ne peut plus être considérée comme la seule responsabilité du service informatique. Chaque collaborateur, quel que soit son métier, joue un rôle dans la protection de l’organisation.
Parce que les cyberattaques ciblent aussi les personnes
Les cyberattaquants exploitent souvent des situations qui jouent sur la confiance, l’urgence, l’habitude ou la curiosité. Ils utilisent des techniques comme :
- le phishing
- les faux appels téléphoniques
- les SMS frauduleux
- les usurpations d’identité
- les faux sites Internet
Leur objectif est simple : obtenir un accès, récupérer des informations ou convaincre un collaborateur d’effectuer une action qui compromettra la sécurité de l’entreprise.
Chaque métier est concerné
Une cyberattaque ne s’arrête pas à la porte du service informatique. Elle peut prendre des formes très différentes selon les personnes qu’elle cible et les informations auxquelles elles ont accès. Un comptable peut recevoir une demande urgente de modification de coordonnées bancaires. Un commercial peut être contacté par un prétendu nouveau client qui lui transmet un document piégé. Une personne des ressources humaines peut recevoir une candidature accompagnée d’une pièce jointe malveillante. Un manager peut être sollicité pour partager une information confidentielle ou valider une demande inhabituelle. Même un dirigeant peut être directement ciblé par une tentative d’usurpation de son identité.
Ces situations n’ont pas grand-chose en commun en apparence. Pourtant, elles reposent souvent sur le même principe : amener une personne à faire quelque chose qui semble normal au premier abord.
C’est pourquoi la sensibilisation ne peut pas se limiter aux équipes techniques. Chaque collaborateur doit pouvoir reconnaître les situations inhabituelles auxquelles il peut être confronté dans son propre métier, prendre quelques secondes pour vérifier et savoir vers qui se tourner en cas de doute. L’objectif n’est pas que chacun devienne un expert en cybersécurité. Il s’agit simplement de donner à chacun les moyens de ne pas devenir, malgré lui, le point d’entrée d’une attaque — et, au contraire, de pouvoir contribuer à l’arrêter.
Les bons réflexes font la différence
Face à une tentative d’attaque, il n’est pas toujours possible de savoir immédiatement si une situation est réellement dangereuse. Un email peut sembler légitime, une demande peut paraître urgente, un interlocuteur peut parfaitement connaître le contexte de l’entreprise. C’est justement dans ces moments-là que quelques secondes de recul peuvent faire la différence.
Avant de cliquer sur un lien, de répondre à une demande inhabituelle ou de transmettre une information sensible, prendre le temps de vérifier l’expéditeur, le contexte et la demande peut suffire à éviter une erreur. Et lorsque le doute persiste, le meilleur réflexe reste souvent de demander. Signaler un message suspect, vérifier une demande de virement par un autre moyen de communication, utiliser des mots de passe différents et protégés par une authentification multifacteur ou encore verrouiller son poste lorsqu’on s’en éloigne sont des gestes simples. Leur efficacité repose surtout sur leur régularité.
Mais un bon réflexe, ce n’est pas seulement savoir quoi faire. C’est aussi savoir réagir lorsqu’on pense avoir fait une erreur. Signaler rapidement un clic, une pièce jointe ouverte ou une information transmise permet aux équipes compétentes d’intervenir plus vite et de limiter les conséquences. La sensibilisation doit donc donner plus que des règles à appliquer : elle doit permettre à chacun de reconnaître une situation à risque, de prendre le temps de vérifier et de savoir comment agir.
Sensibiliser plutôt que culpabiliser
Une erreur peut arriver à n’importe qui. Un clic trop rapide, une pièce jointe ouverte par inadvertance ou une demande acceptée sans vérification ne font pas d’un collaborateur un mauvais élève de la cybersécurité. Pourtant, lorsque la sensibilisation repose sur la peur de se tromper ou d’être désigné comme responsable, le réflexe peut être de ne pas signaler l’incident. Or, un doute signalé rapidement vaut toujours mieux qu’une erreur que l’on préfère garder pour soi.
Sensibiliser, ce n’est donc pas chercher à mettre les collaborateurs à l’épreuve ou à leur faire retenir une liste interminable de règles. C’est leur permettre de comprendre pourquoi certaines pratiques sont importantes, de reconnaître les situations auxquelles ils peuvent être confrontés et surtout de savoir comment réagir lorsqu’ils ne sont pas certains de la bonne décision. Cette approche suppose de créer un climat dans lequel chacun peut poser une question, signaler une situation inhabituelle ou reconnaître une erreur sans craindre d’être jugé.
L’objectif n’est pas de ne jamais se tromper. C’est de savoir identifier le doute, oser le signaler et apprendre de chaque situation.
Une approche ludique et customisable pour mieux apprendre
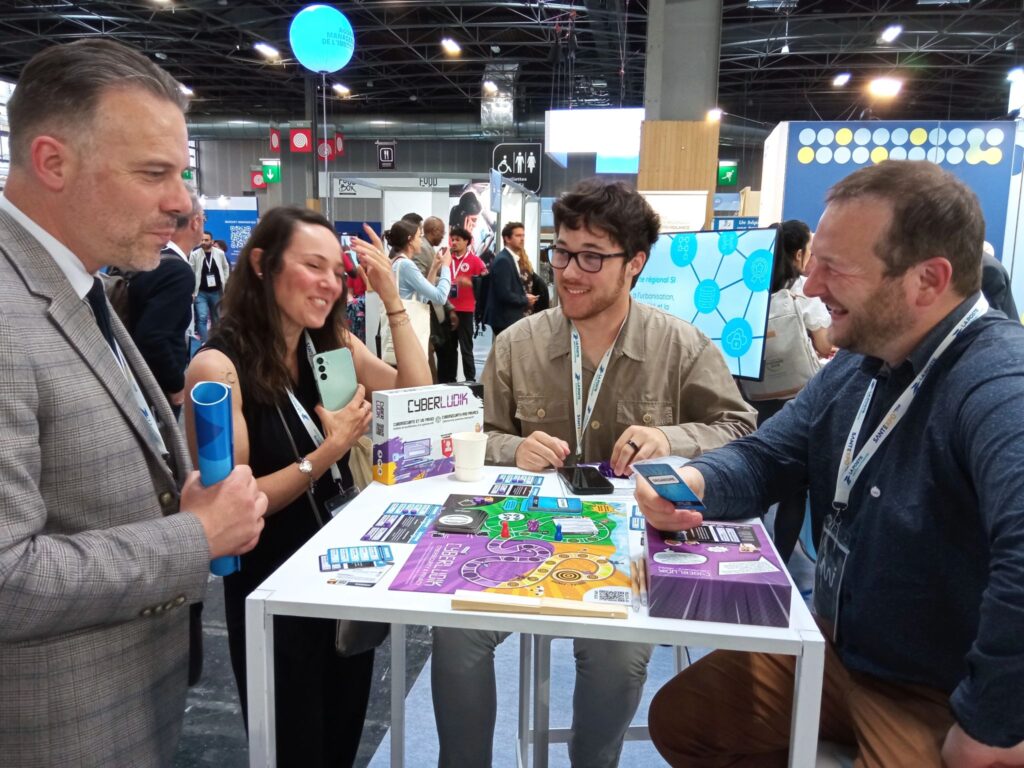
Sensibiliser ne signifie pas forcément réunir les collaborateurs devant une présentation et leur demander de retenir une liste de consignes. Pour que les messages restent, il faut aussi donner envie de participer, de réfléchir et d’échanger. C’est l’approche de CyberLudik : utiliser le jeu et des formats adaptés pour rendre les sujets de cybersécurité plus concrets, sans culpabiliser ni infantiliser les participants. Chaque support propose une manière différente d’aborder les risques et les bons réflexes.
🎲La mallette CYBERLUDIK : apprendre en jouant
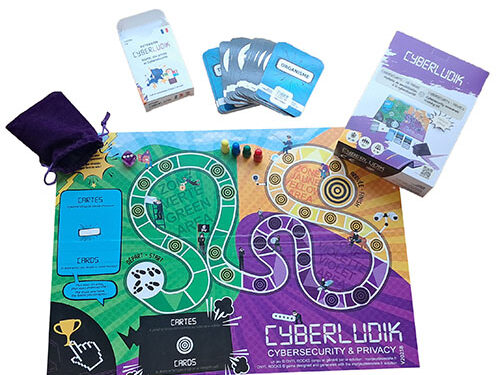
La mallette de jeu CYBERLUDIK permet d’organiser des sessions de sensibilisation autour d’un jeu de société. Les participants avancent, prennent des décisions et sont confrontés à des événements inspirés de situations réelles. Ils découvrent ainsi les conséquences de leurs choix tout en échangeant sur les mesures de protection à mettre en place. Le jeu peut être utilisé en autonomie ou avec un animateur et s’adapte à différents sujets grâce à ses extensions, notamment la cybersécurité, le RGPD, l’ISO 27001 ou encore la NIS2.
🧩La Fresque Cyber & Vie privée : réfléchir ensemble
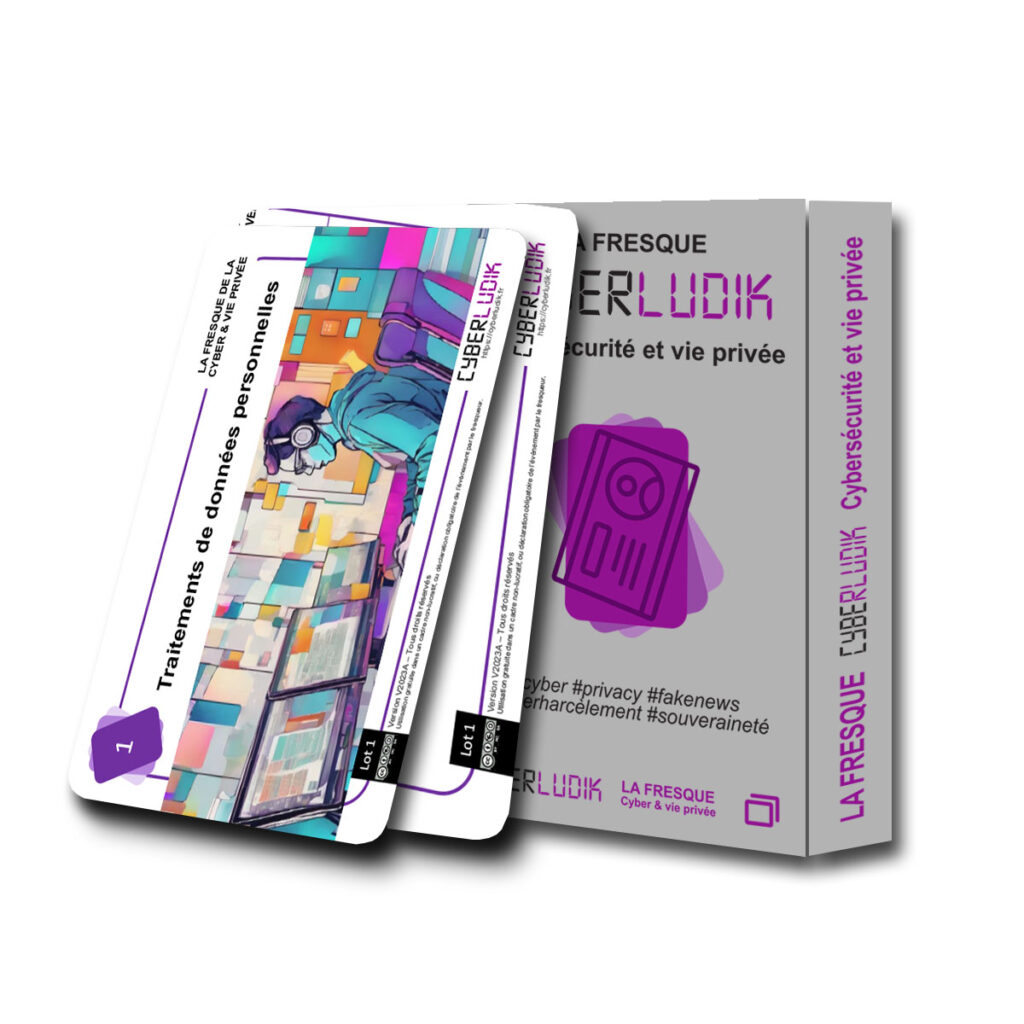
Avec la Fresque Cyber & Vie privée, la sensibilisation devient un véritable temps d’échange collectif. Les participants travaillent en équipe pour relier différentes situations, comprendre leurs conséquences et faire émerger ensemble les bonnes pratiques. Le format permet d’aborder la cybersécurité, la protection des données et la vie privée tout en laissant une place importante à la discussion. Une façon de faire réfléchir les participants à leurs propres usages plutôt que de simplement leur transmettre des règles.
📖La BD : comprendre une attaque à travers une histoire
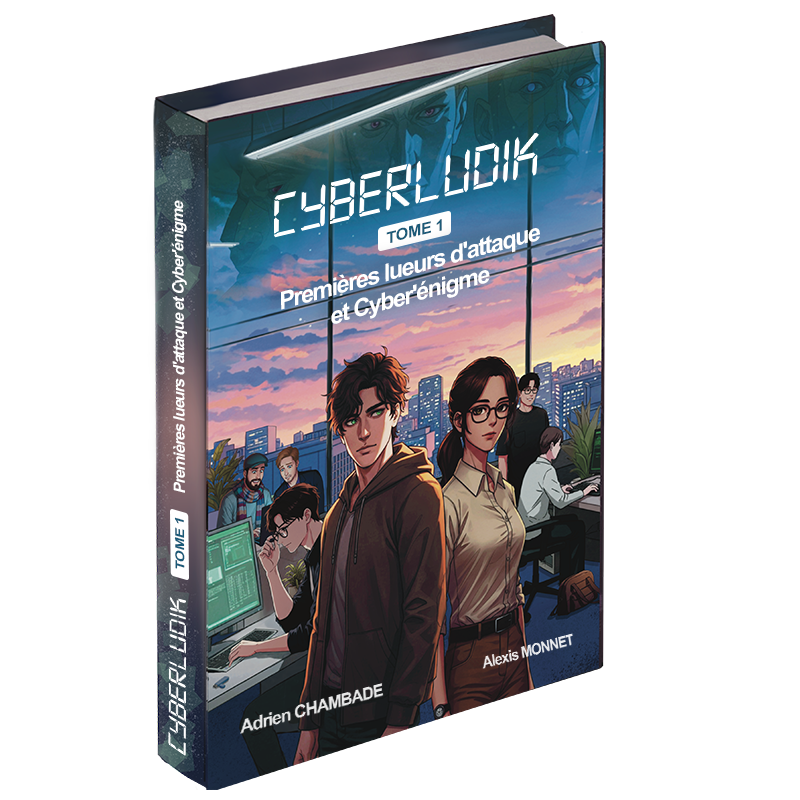
Et parce qu’une histoire peut parfois être plus efficace qu’une liste de consignes, la nouvelle BD CYBERLUDIK propose de découvrir les cybermenaces à travers un récit ancré dans des situations réalistes. Le lecteur suit les personnages au fil d’une attaque et peut se retrouver face à des situations qui pourraient tout aussi bien se produire dans son environnement professionnel. L’objectif est de rendre les menaces plus concrètes, de permettre à chacun d’identifier les pièges et de mieux comprendre les conséquences de ses choix.
Trois formats, trois façons d’apprendre, mais une même ambition : faire de la cybersécurité un sujet que l’on comprend, que l’on partage et surtout que l’on retient.
Conclusion
Faire de chaque collaborateur un acteur de la cybersécurité ne consiste pas à transformer toute l’entreprise en experts techniques. Il s’agit avant tout de donner à chacun les moyens de comprendre les risques auxquels il peut être confronté et de savoir comment réagir. Cette culture se construit progressivement, à travers des messages réguliers, des situations concrètes et des moments d’échange. Elle se renforce chaque fois qu’un collaborateur prend quelques secondes pour vérifier une demande, signale un message suspect ou ose poser une question lorsqu’il a un doute.
Parce que la cybersécurité ne repose pas uniquement sur les outils déployés par l’entreprise. Elle repose aussi sur les décisions prises chaque jour par celles et ceux qui les utilisent.
C’est cette conviction qui guide l’approche de CyberLudik: rendre la cybersécurité accessible, concrète et engageante pour permettre à chacun de trouver sa place dans la protection de l’organisation.
Envie de mettre en place une action chez vous ? Contactez nous !